본문으로 건너뛰기

유출 사례·보안 동향

스마트폰 촬영 유출 사례, 내부자 위협, AI 에이전트와 물리적 보안 동향을 분석하고 기업의 화면정보 유출 방지 점검 항목을 정리합니다.

유출 사례·보안 동향
|
약 8분

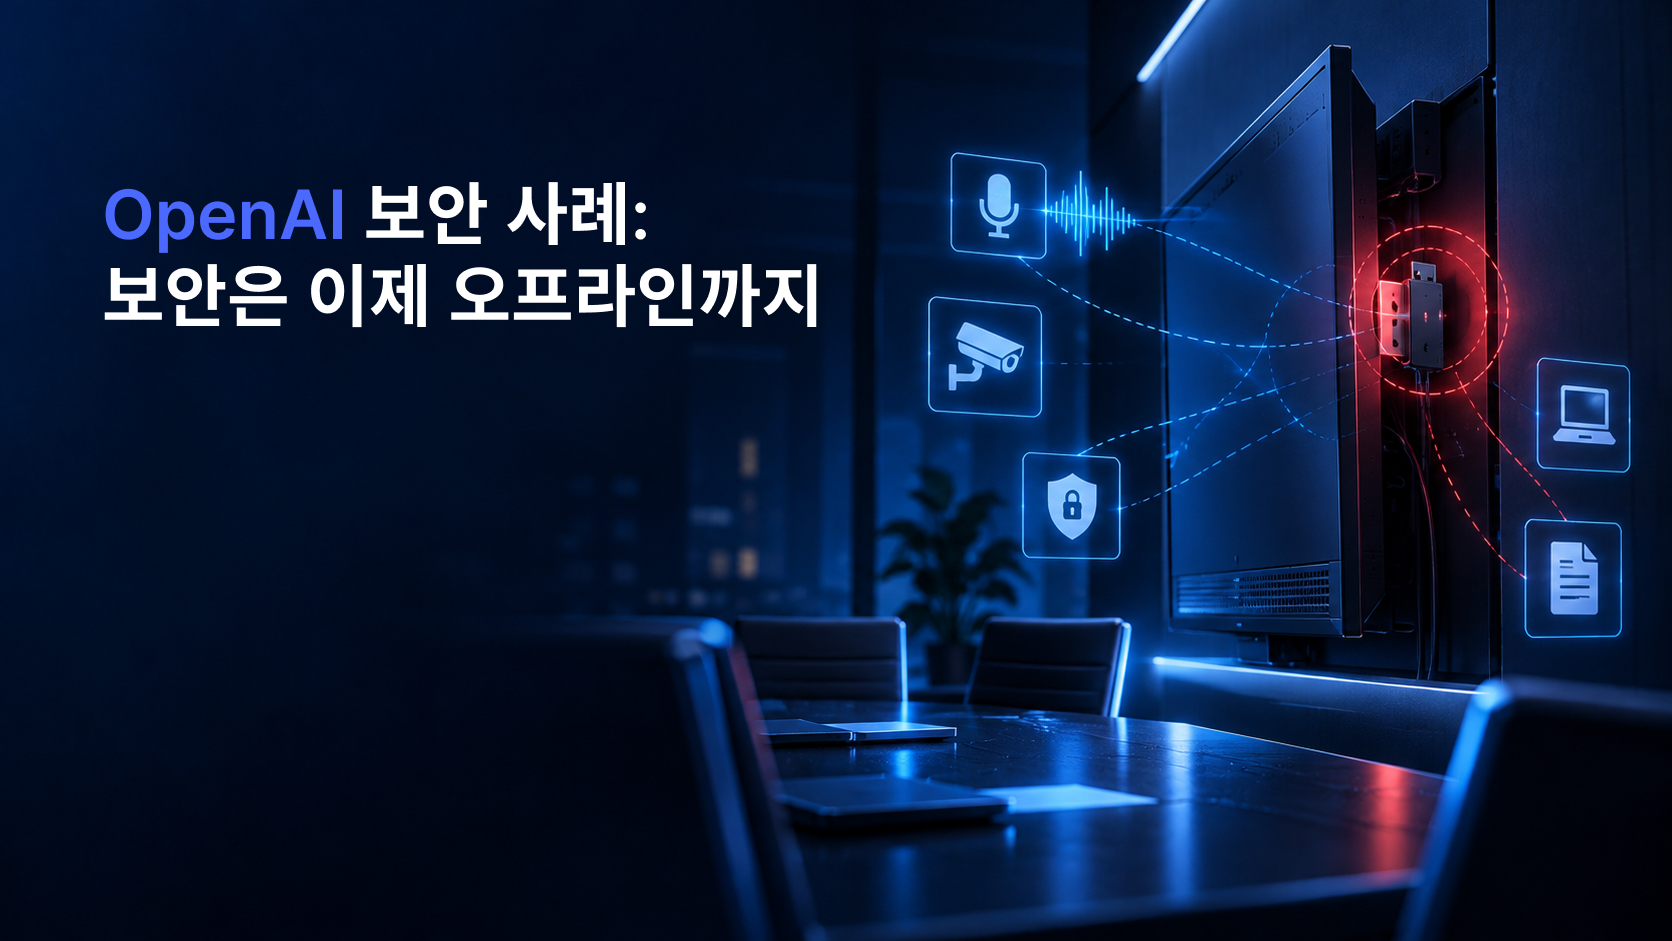
OpenAI 보안 사례: 보안은 이제 오프라인까지

중요한 연구와 제품 전략을 논의하는 회의실. 문서 접근권한을 제한하고 업무용 PC의 파일 반출을 통제하더라도, TV 뒤에 숨겨진 작은 녹음 장치가 회의 내용을 기록한다면 어떻게 될까요?

2026년 10월 공개된 OpenAI 내부 녹음 장치 사건은 이 질문을 현실로 가져왔습니다. 미 법무부 발표에 따르면 OpenAI 회의실의 TV 뒤 USB 포트에서 은닉된 녹음 장치가 발견됐고, 직원 한 명이 대화를 불법으로 녹음하거나 이를 시도한 혐의로 체포됐습니다.

이 사건을 첨단 AI 기업에서 벌어진 특수한 일로만 볼 수 있을까요? 중요한 정보는 일반 기업의 회의실과 직원 PC에도 있습니다. 제품을 논의하는 목소리, 고객 정보가 표시된 화면, 업무 기기 주변에 놓인 장치까지 모두 정보가 빠져나갈 수 있는 접점입니다.

기업 보안은 온라인에서 일어나는 데이터 이동과 오프라인에서 발생하는 정보 수집을 함께 다뤄야 합니다. 이번 사건을 계기로 엔드포인트 보안 역시 단말 내부의 파일과 프로세스뿐 아니라, 단말이 사용되는 실제 환경과 연결해서 바라볼 필요가 있습니다.
유출 사례·보안 동향
|
약 10분

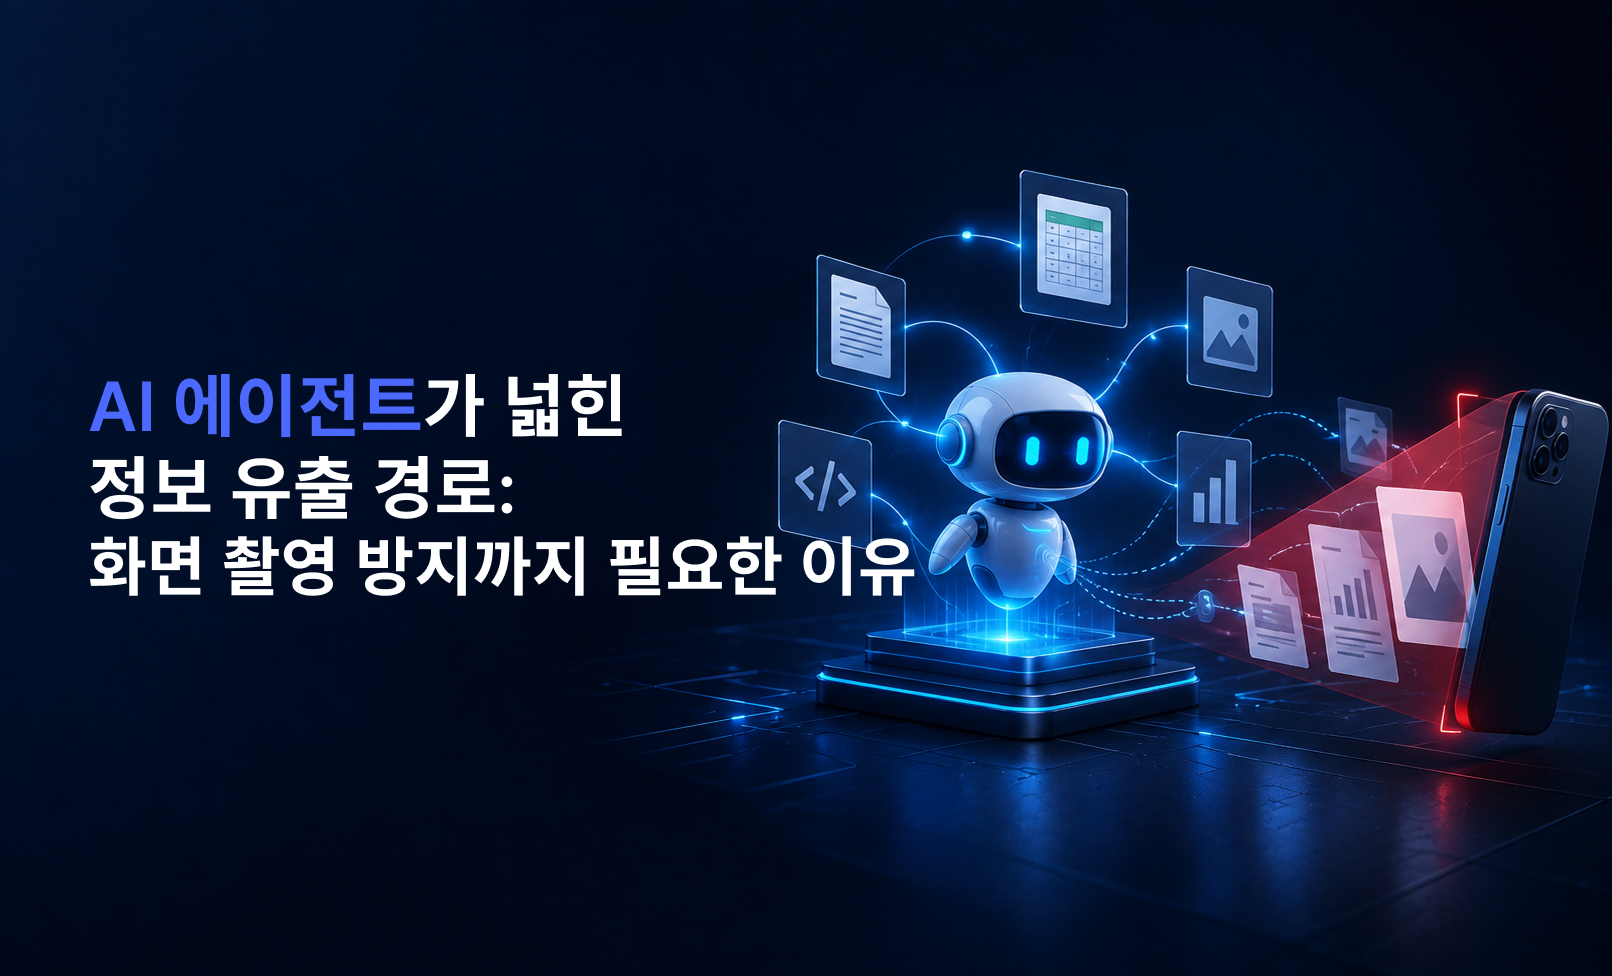
AI 에이전트가 넓힌 정보 유출 경로: 화면 촬영 방지까지 필요한 이유

생성형 AI가 질문에 답하는 도구를 넘어 직접 업무를 수행하는 에이전트로 발전하고 있습니다. 사용자가 전달한 문서를 요약하는 데서 그치지 않고, 파일을 읽고, 브라우저를 열고, 외부 서비스를 호출하고, 결과를 저장하거나 공유하는 단계까지 맡기 시작했습니다.

생산성은 높아졌지만 보안팀이 살펴봐야 할 범위도 함께 넓어졌습니다. 과거에는 사용자가 어떤 파일을 내려받고 어디로 전송했는지가 주요 관찰 대상이었다면, 이제는 AI 에이전트가 어떤 데이터에 접근했고, 어떤 도구를 사용했으며, 어느 외부 서비스로 무엇을 보냈는지까지 확인해야 합니다.

여기에 기존부터 존재하던 USB 복사, 메신저 전송, 화면 캡처, 스마트폰을 이용한 모니터 촬영 같은 경로도 사라진 것이 아닙니다. AI가 새로운 경로를 추가했을 뿐, 오래된 정보 유출 수단은 여전히 남아 있습니다. 기업이 AI 에이전트 보안을 별도의 제품 하나로 해결하기보다 데이터가 저장되고, 이동하고, 사용되고, 최종적으로 화면에 표시되는 전체 과정을 다시 점검해야 하는 이유입니다.

유출 사례·보안 동향
|
약 6분

2026 DBIR로 보는 기업 보안 사각지대: 취약점은 빨라졌고, 유출은 여전히 화면에서 시작된다

Verizon이 매년 발간하는 Data Breach Investigations Report(DBIR)는 실제 침해 사고 데이터를 기반으로 한 보고서라 읽을 때마다 불편한 숫자들이 나옵니다. 2026년 버전도 마찬가지입니다. 공격자는 더 빨라졌고, 침투 경로는 더 실용적으로 바뀌었으며, 사람을 노리는 공격은 더 익숙한 업무 채널로 이동하고 있습니다.

유출 사례·보안 동향
|
약 6분

로그가 없는 유출: 스마트폰 촬영 사고가 뒤늦게 드러나는 이유

보안 사고 조사는 대개 로그에서 시작됩니다. 누가 어떤 파일을 내려받았는지, 어디로 전송했는지, 어떤 프로세스가 실행됐는지 확인하며 사고 경위를 맞춰 갑니다. 그런데 스마트폰으로 모니터 화면을 촬영한 사고는 출발점부터 다릅니다. 확인해야 할 로그가 애초에 남지 않는 경우가 많습니다.

유출 사례·보안 동향
|
약 10분

기업 내부에서 실제로 일어난 스마트폰 촬영 정보 유출 사건과 실무 대응 전략

2025년 10월, 경찰은 경기 파주의 LG디스플레이 공장을 압수수색했습니다. 수사관들이 피의자의 휴대전화에서 발견한 것은 수백 장의 사진이었습니다. 회사 내부 공정 정보와 설계 기술이 담긴 화면을 직원이 스마트폰으로 촬영해 저장해둔 것이었습니다. DLP 솔루션은 이 행위를 단 한 번도 감지하지 못했습니다.