보안 지식
|
약 8분
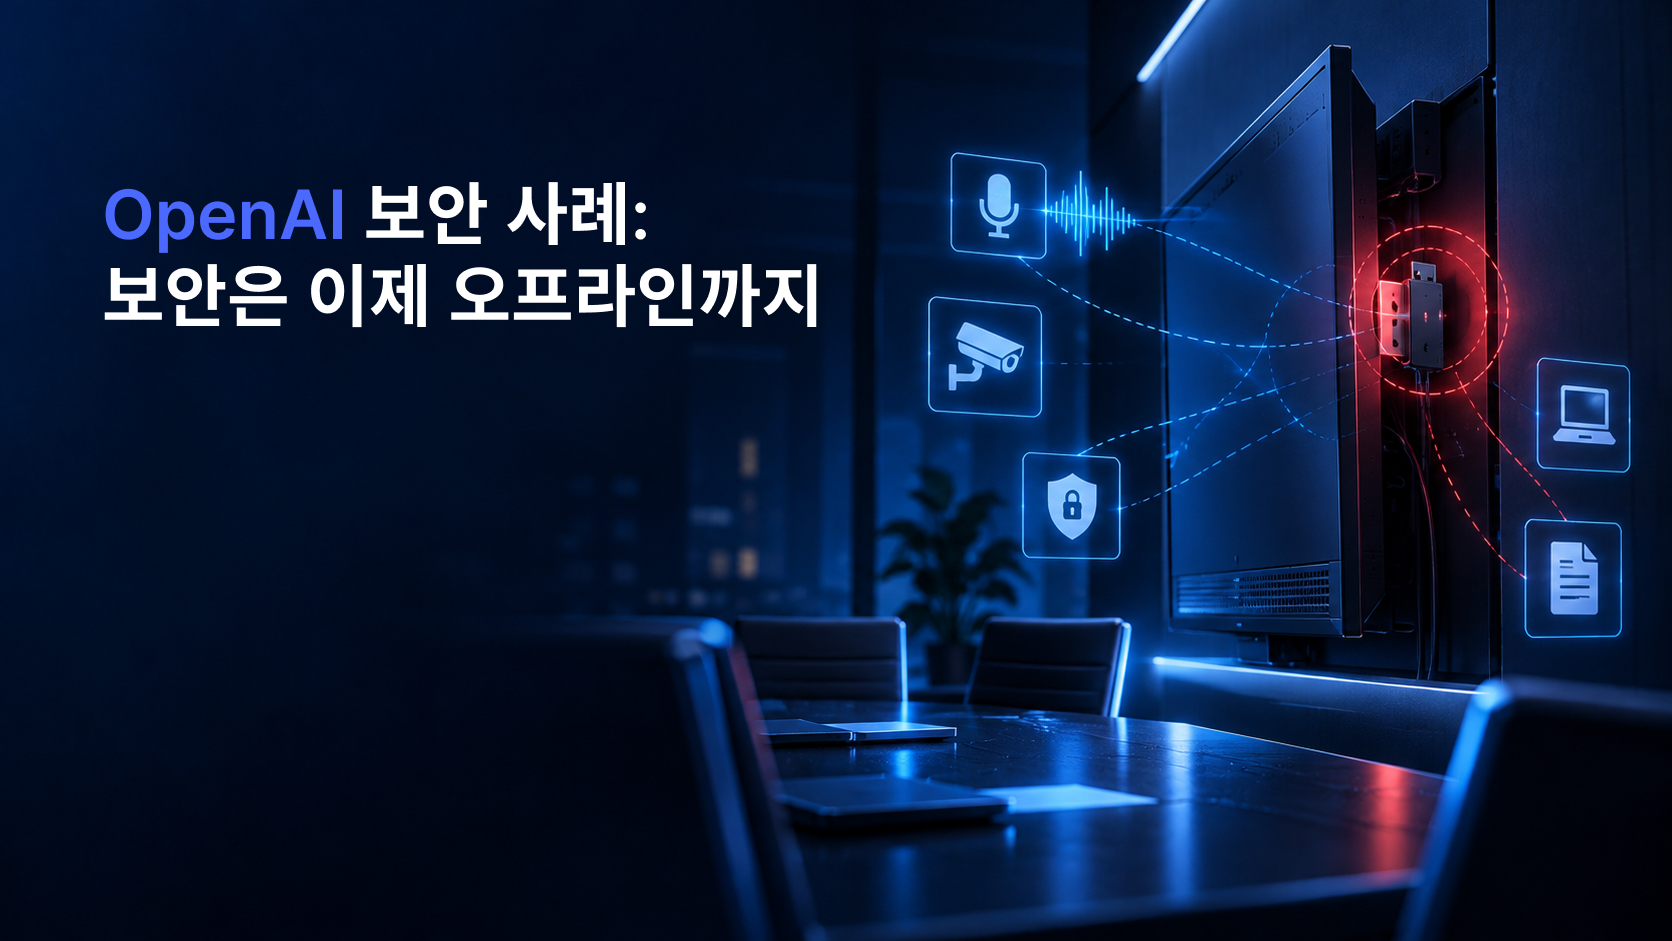
OpenAI 보안 사례: 보안은 이제 오프라인까지
중요한 연구와 제품 전략을 논의하는 회의실. 문서 접근권한을 제한하고 업무용 PC의 파일 반출을 통제하더라도, TV 뒤에 숨겨진 작은 녹음 장치가 회의 내용을 기록한다면 어떻게 될까요?
2026년 10월 공개된 OpenAI 내부 녹음 장치 사건은 이 질문을 현실로 가져왔습니다. 미 법무부 발표에 따르면 OpenAI 회의실의 TV 뒤 USB 포트에서 은닉된 녹음 장치가 발견됐고, 직원 한 명이 대화를 불법으로 녹음하거나 이를 시도한 혐의로 체포됐습니다.
이 사건을 첨단 AI 기업에서 벌어진 특수한 일로만 볼 수 있을까요? 중요한 정보는 일반 기업의 회의실과 직원 PC에도 있습니다. 제품을 논의하는 목소리, 고객 정보가 표시된 화면, 업무 기기 주변에 놓인 장치까지 모두 정보가 빠져나갈 수 있는 접점입니다.
기업 보안은 온라인에서 일어나는 데이터 이동과 오프라인에서 발생하는 정보 수집을 함께 다뤄야 합니다. 이번 사건을 계기로 엔드포인트 보안 역시 단말 내부의 파일과 프로세스뿐 아니라, 단말이 사용되는 실제 환경과 연결해서 바라볼 필요가 있습니다.