
リアルタイムの 人的監視ゼロ
管理者を含め、誰もリアルタイムの画面や カメラ映像を閲覧することはできません。 すべての処理はオンデバイスで実行され、 リアルタイムの人的監視につながる経路を根本から遮断します。
Zero
ライブ映像にアクセスできる管理者数
MonitorDogはプライバシー保護をセキュリティの基本原則とし、100%オンデバイスAI環境ですべてのデータをローカル処理します。 元画像を保存しない暗号化変換と周辺環境の自動ぼかしにより、個人の日常やプライバシーデータの収集を根本から遮断します。 透明性の高い監査手続きと監査対象者への即時通知により、プライバシーを損なうことなく、安全で強固な組織文化を築きます。
MonitorDogは従業員の画面やカメラをリアルタイムで監視しません。 オンデバイスAIが行動、感情、年齢、個人的属性などのプライバシーデータを 収集対象から根本的に除外し、セキュリティ脅威が発生する0.1秒の瞬間だけを正確に検知します。
1等級
GS認証グレード1
0件
個人情報の収集
0秒
元画像の保存時間
管理者を含め、誰もリアルタイムの画面や カメラ映像を閲覧することはできません。 すべての処理はオンデバイスで実行され、 リアルタイムの人的監視につながる経路を根本から遮断します。
ライブ映像にアクセスできる管理者数
表情、感情、年齢、性別などの個人的属性は、設計段階から収集対象より完全に除外されます。日常的な行動や通常の業務活動が、追跡・記録・学習データとして使用されることはありません。
個人プライバシーデータ属性
スマートフォンによる撮影や画面ののぞき見など、明確な脅威が発生した瞬間の0.1秒間だけを正確に捉えます。セキュリティ脅威が発生していない通常の業務時間は、一切記録・送信されません。
監視されない業務時間
生体データ
撮影された元の生体画像は一切保存されません。 即座に復元不可能な暗号化データへ変換され、 「本人確認」の目的にのみ使用されることで、アーキテクチャレベルでプライバシーを保護します。
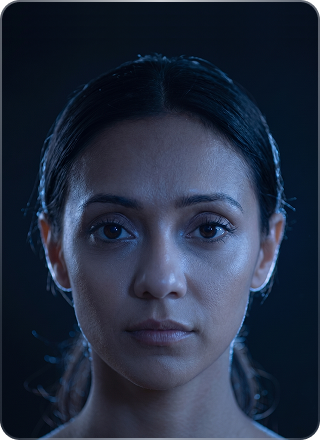
撮影された元画像

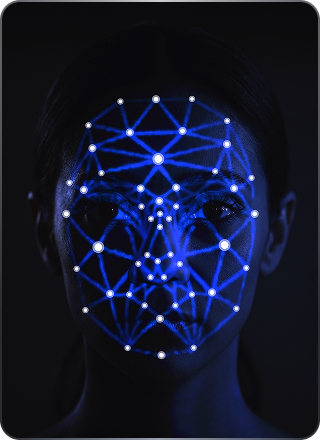
生体特徴点の抽出
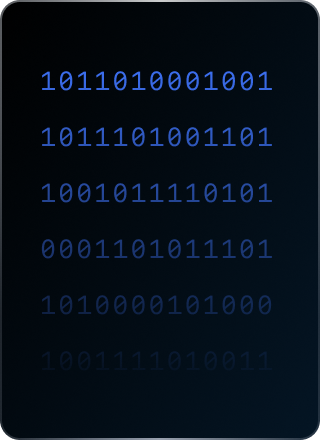
復元不可能な生体データ
識別データ
固有のハードウェアIDを暗号化トークンとして 安全にマスキングし、セッション全体にわたる 個人デバイスの不正な追跡を根本から遮断します。
実際のハードウェアID
MACアドレス : A4:83:E7:2C:1B:9F
UUID : 7f3a91bc-d4e2-4f8a

マスキング済みトークン
暗号化トークン : 9x#mK2!pQrL8vNz
セッションID : ██ █ █ █-█ ██ -█ ██ █
脅威分離システム
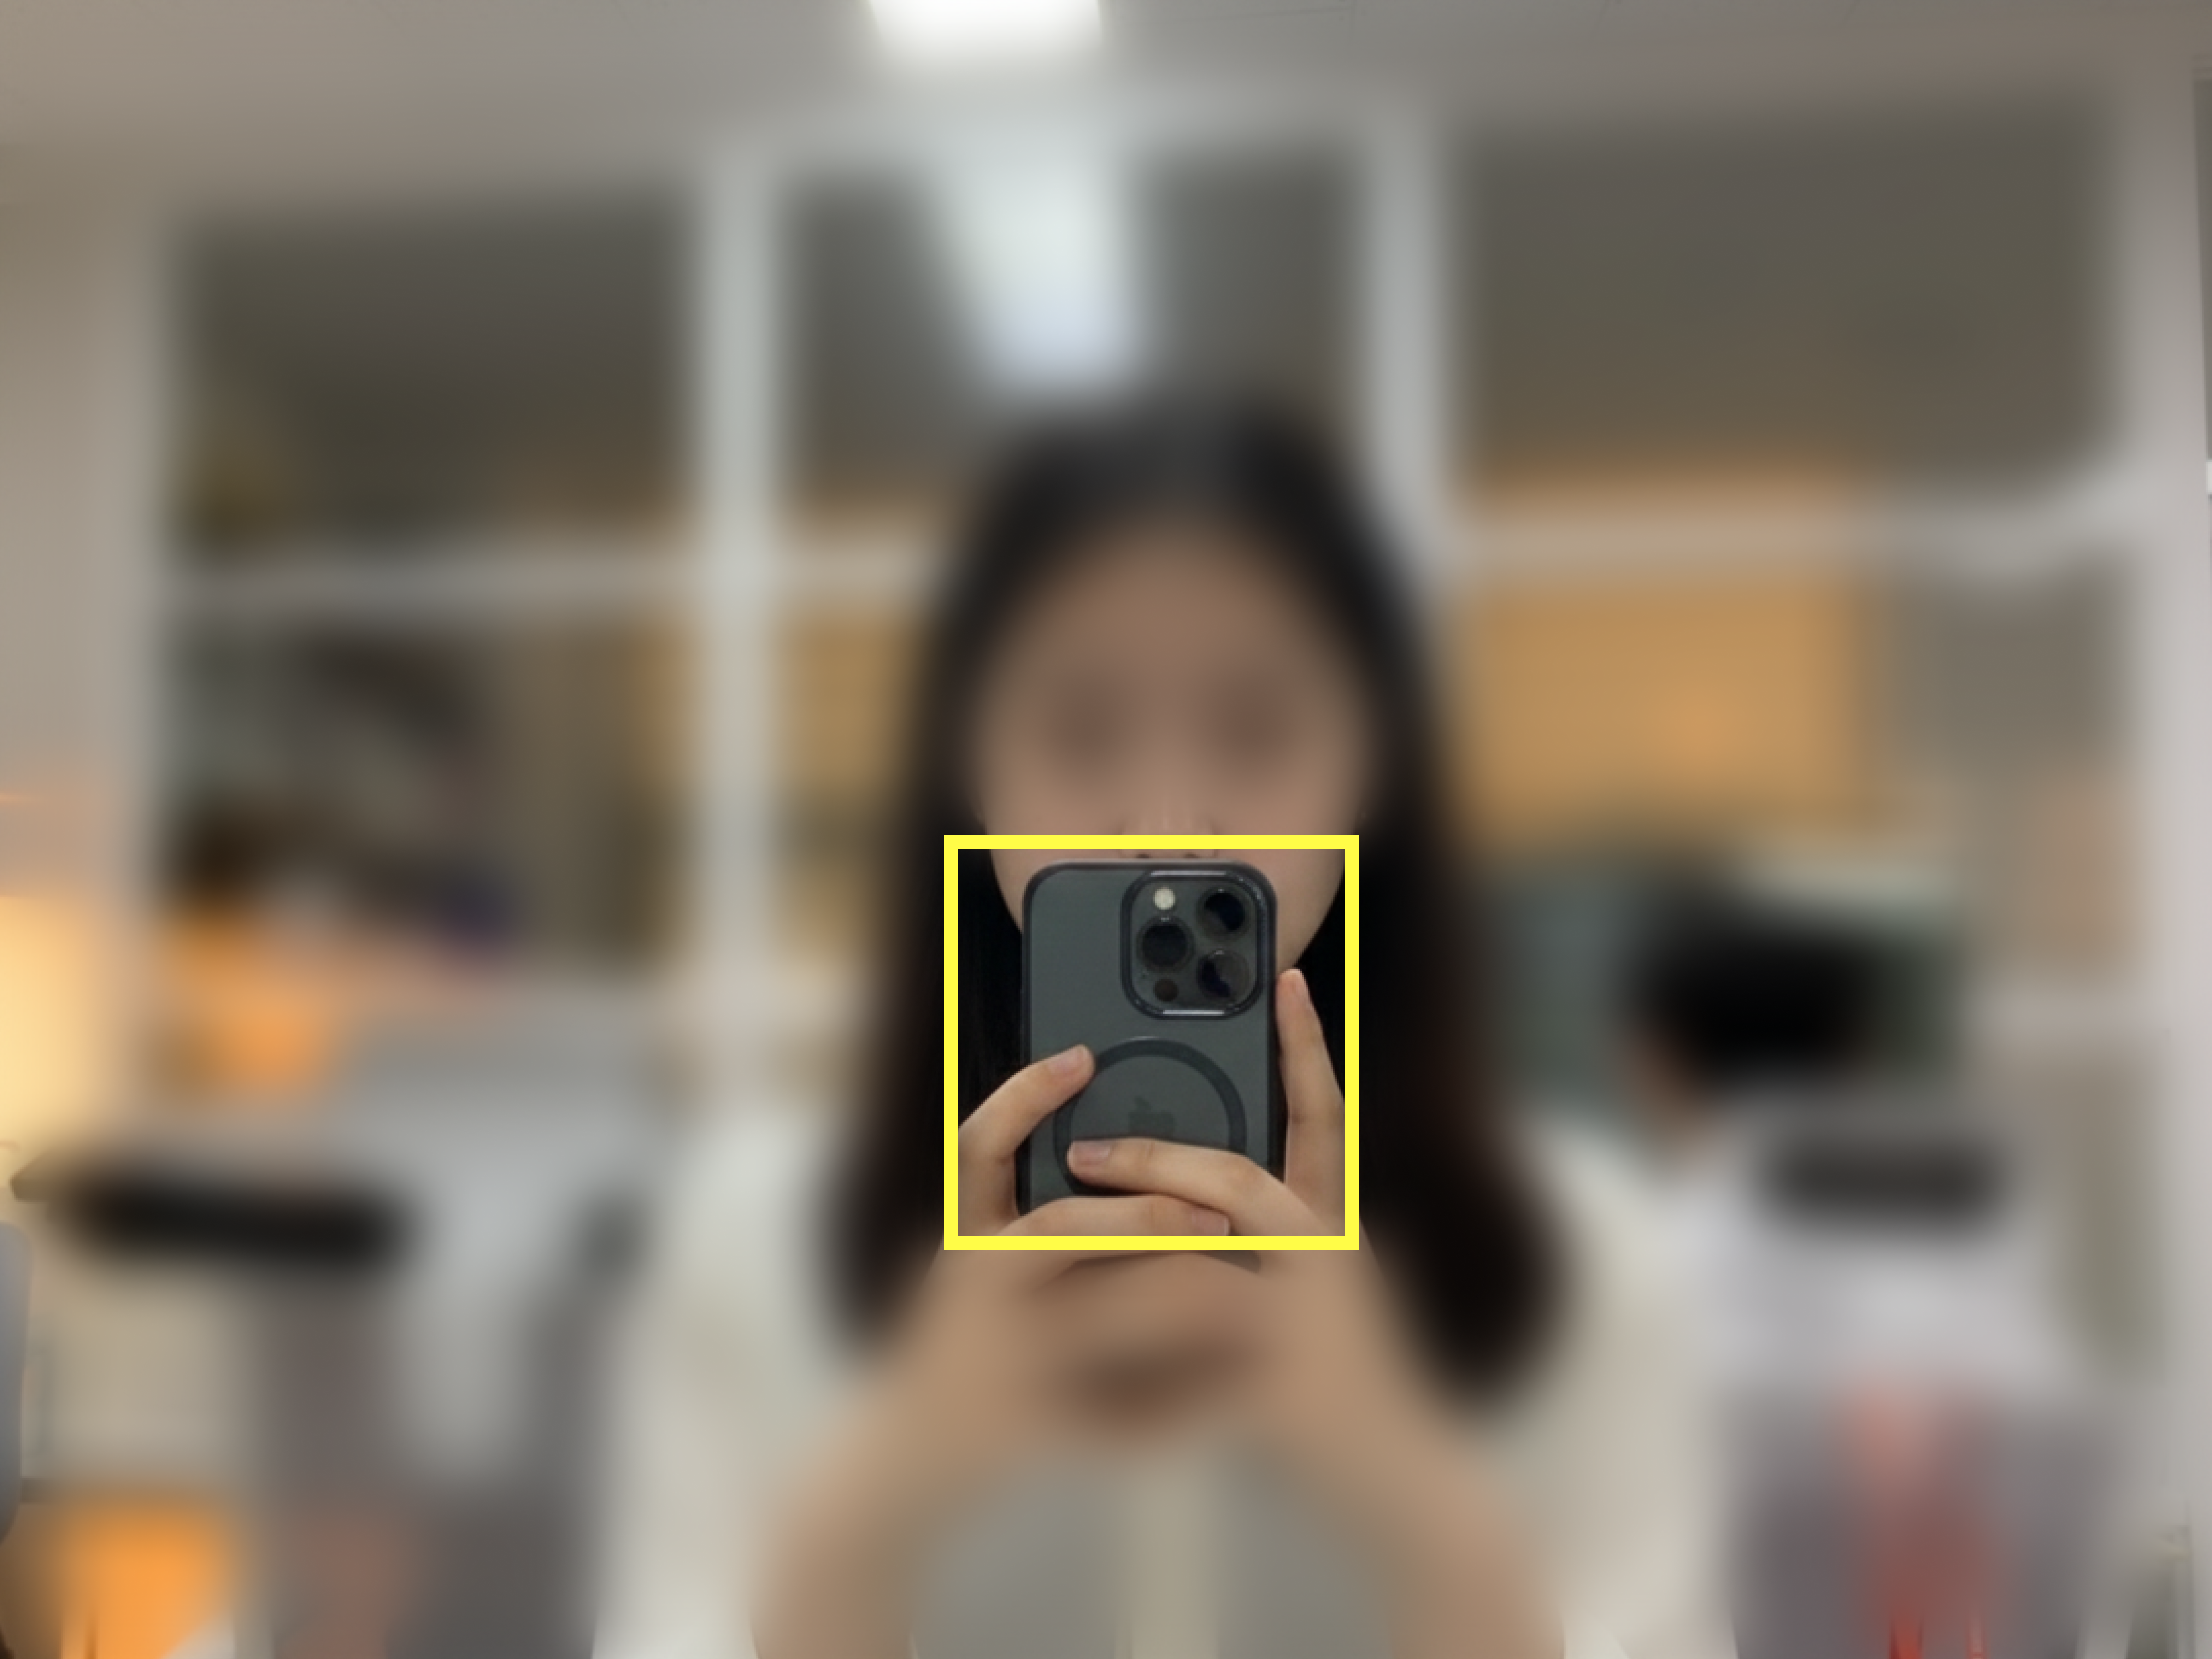
潜在的なセキュリティ脅威を検知すると、該当する脅威対象だけを正確に識別して強調表示します。 従業員の顔、周辺環境、同僚を含むすべての機密性の高いプライバシー領域には、 完全に個人を特定できないよう自動で強いぼかしが適用されます。
説明責任
無差別な画像ログの閲覧を防ぐため、監査を開始する際には対象期間、制限時間、正式な理由の入力を必須とします。 管理者が閲覧したすべての内容は、改ざん不可能な監査ログにリアルタイムで記録され、 対象の従業員へメールで直ちに通知されます。

アカウント監査実施のお知らせ
2026年9月10日14:32に、不審なアクティビティログに関するセキュリティ監査が実施されました。 閲覧されたすべての内容は監査ログに永久に記録されます。 • 監査理由:不審なネットワークアクティビティ / IPアクセス • 詳細:不審なIPが検出されました。
オンデバイスAI
すべてのAI推論プロセスはユーザーのデバイス内でローカルに実行されます。 元画像やメディアストリームが外部サーバーへアップロードされることはありません。
ポリシーエンジン
一方的な監視よりも従業員の信頼を優先するセキュリティフレームワークを構築します。 組織文化や部門ごとの要件に合わせて、 プライバシー保護レベルを柔軟に設定できます。
暗号化レイヤー
すべてのセキュリティログとシステムファイルは、生成時から完全に破棄されるまで エンタープライズグレードの暗号化プロトコルによって保護されます。
送信元
送信先


* ユーザーの顔認証データは暗号化され、安全なサーバー上で処理されます。
MonitorDogはGS認証制度の最高等級であるグレード1を取得し、 4つの主要セキュリティ領域すべてにおいて第三者検証を完了した安全なセキュリティソリューションです。
システムスタックのすべてのレイヤーで 未認可のアクセスを根本から遮断し、 企業の機密データを 厳格に保護します。
暗号化検証技術により、 監査ログやシステムロジックの 不正な改ざん・変更を 完全に防止します。
重要なシステム操作を実行する前に 厳格な多要素本人認証を要求し、 認可されたリクエストのみを 許可します。
管理者権限の乱用を防ぎ、 コンプライアンスを確保するため、 責任追跡ログを継続的に 維持・管理します。