メインコンテンツまでスキップ

セキュリティ技術・DLP

DLP、ゼロトラスト、継続的認証、UEBA、EDR・SIEM・SOARと 画面セキュリティの役割や連携を解説します。

セキュリティ技術・DLP
|
約18分

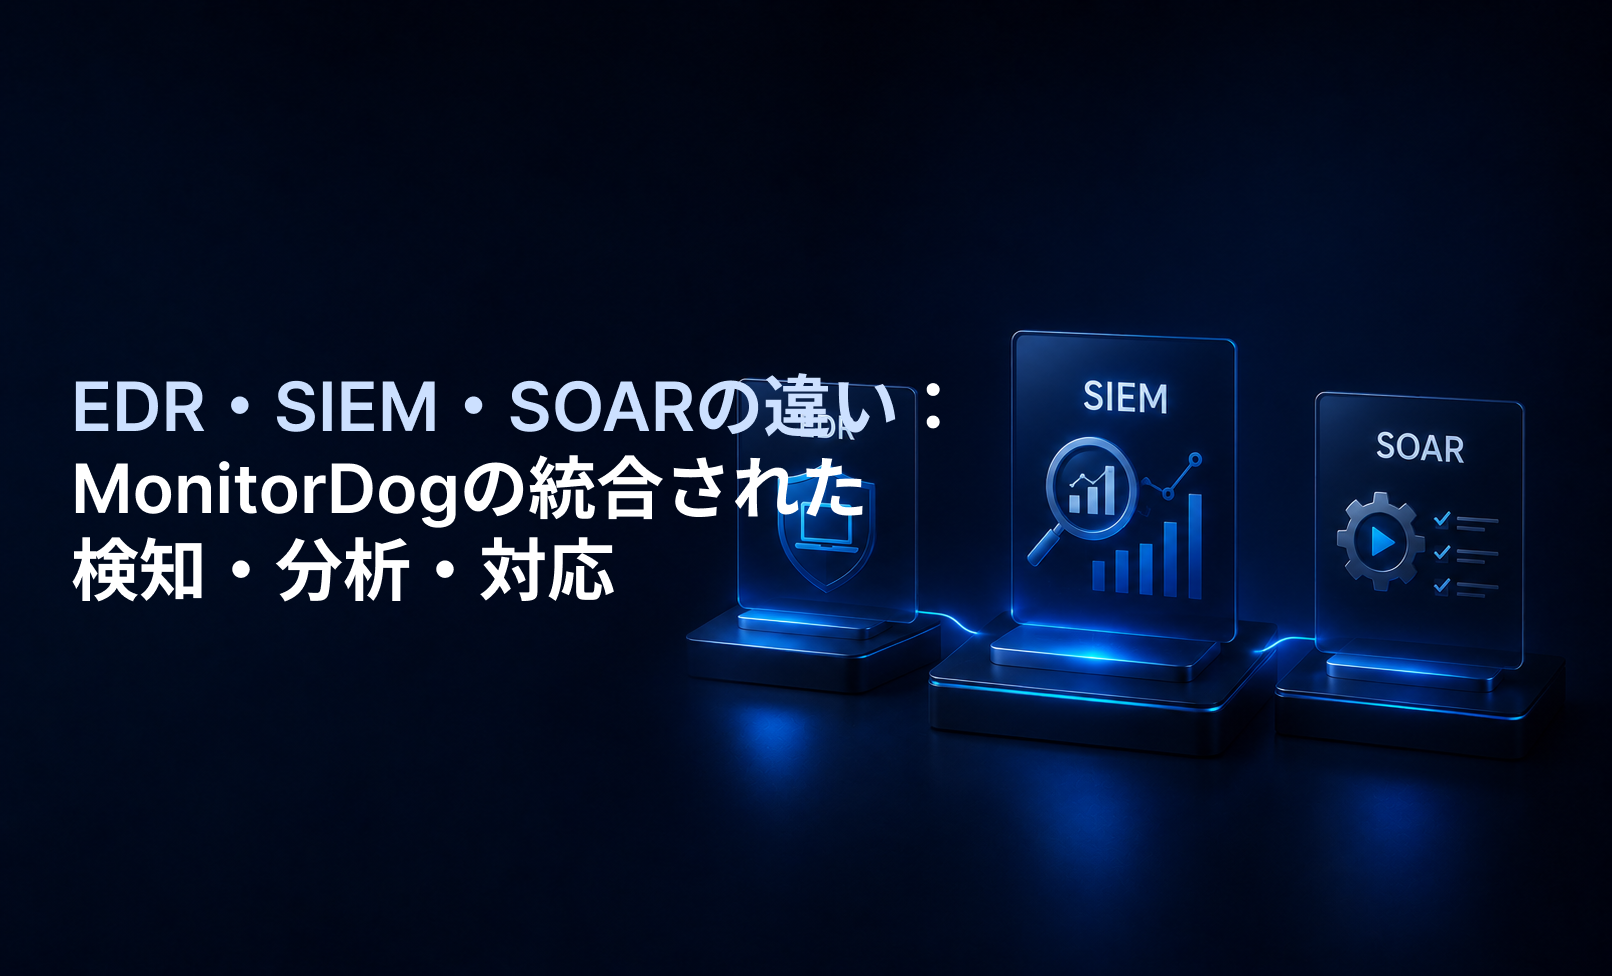
EDR・SIEM・SOARの違い:MonitorDogの統合された検知・分析・対応

セキュリティ体制を整備すると、EDR、SIEM、SOARという用語を頻繁に目にします。いずれも脅威検知とインシデント対応に関わるため似て見えますが、実際には 監視する範囲と担う役割が異なります。

簡単にいえば、EDRはPCやサーバーなどのエンドポイントを詳しく監視し、SIEMは組織全体で発生したセキュリティデータを一か所に集めて分析し、SOARは検知後の反復的な対応手順を連携・自動化します。

MonitorDogは、この3つの運用アプローチを画面セキュリティ領域に統合しています。エンドポイントでセキュリティ上の問題を検知して即座に対処し、複数のユーザーやデバイスのイベントをダッシュボードで一元管理し、管理者が設定したシナリオに応じて疑わしい行動の分類や画面ロックなどの対応を実行します。
セキュリティ技術・DLP
|
約14分

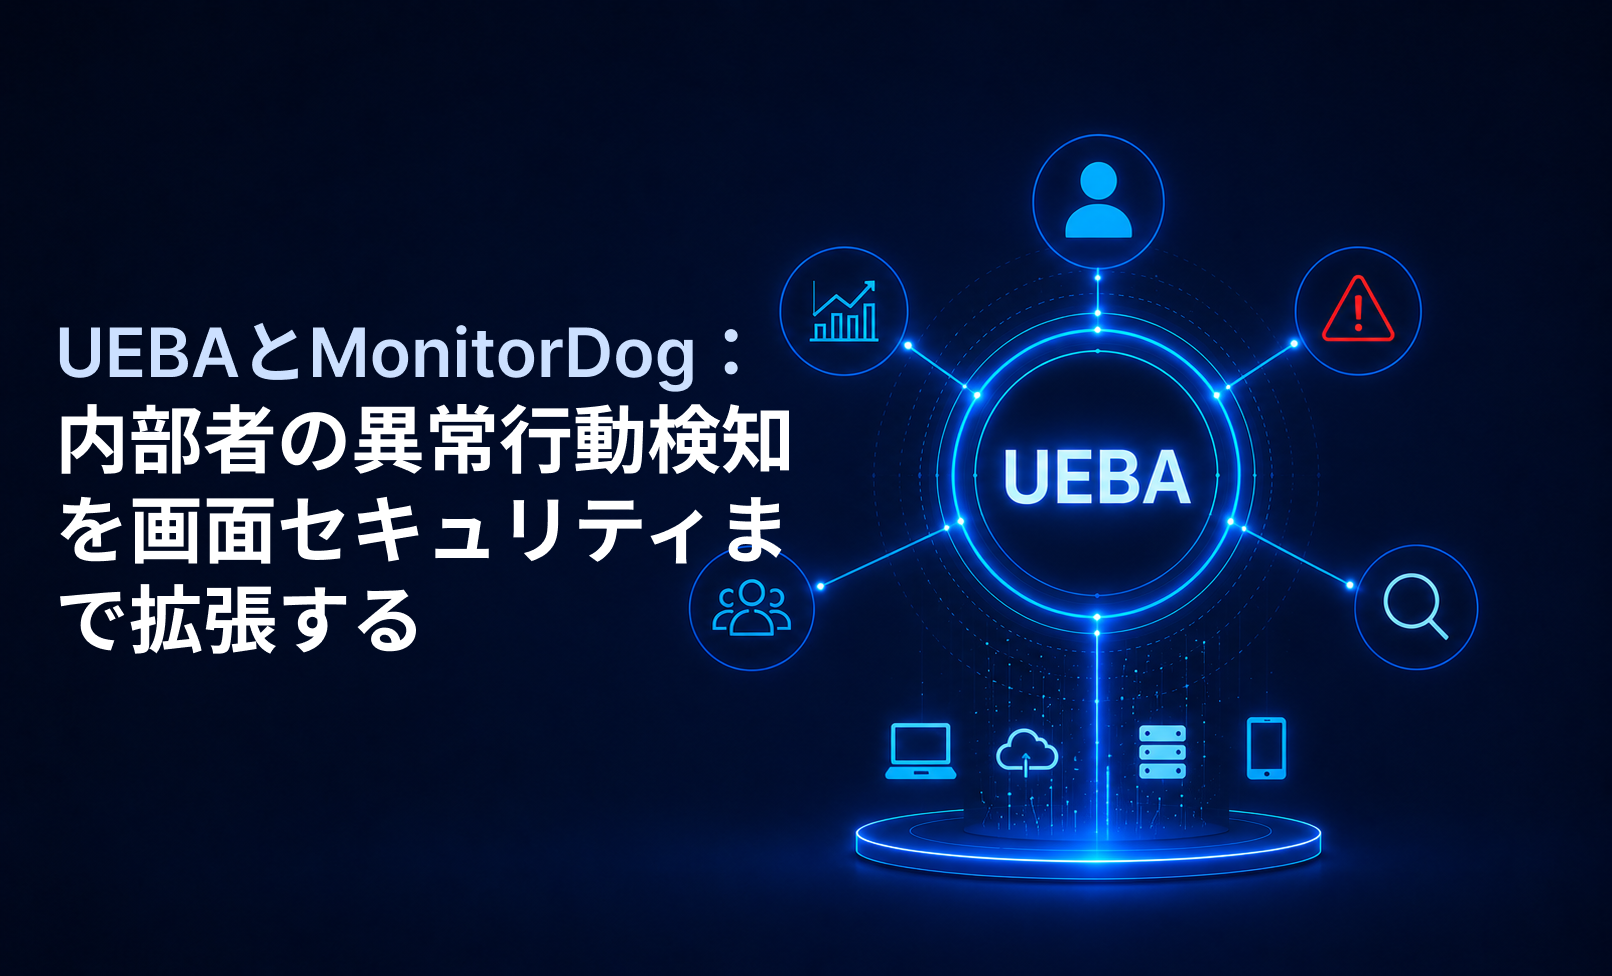
UEBAとMonitorDog:内部者の異常行動検知を画面セキュリティまで拡張する

セキュリティ事故は、必ずしも外部攻撃者がファイアウォールを突破して始まるわけではありません。退職を控えた従業員が顧客情報を閲覧する、委託先アカウントが普段とは違う時間帯にログインする、正規権限を持つユーザーが機密画面をスマートフォンで撮影する。こうした状況も十分に現実的な脅威です。

このような問題を扱うときによく登場する概念が UEBA(User and Entity Behavior Analytics) です。日本語では、ユーザーおよびエンティティ行動分析、またはユーザー異常行動分析と説明されます。要点は単純です。「このユーザーに権限があるか」だけで終わらせず、「いまの行動は普段と違っていないか」 も見るということです。

セキュリティ技術・DLP
|
約10分

ゼロトラストと継続的認証:画面までアクセス保護を広げる

「ゼロトラスト(Zero Trust)」は、いまやセキュリティ業界で最もよく聞かれる言葉の一つです。しかし実際の現場で話してみると、まだ「VPNをなくすこと」や「認証を何度も行うこと」程度に狭く理解されているケースも少なくありません。

ゼロトラストは特定の技術を指すものではありません。誰も、どのデバイスも、どの場所も、最初からは信頼しないという運用原則です。そしてこの原則を最後まで突き詰めると、必然的に一つの根本的な問いに行き着きます。権限を持つユーザーが機密画面を開いているその瞬間、私たちは画面の前で起きている状況まで本当に信頼できるのでしょうか。

セキュリティ技術・DLP
|
約11分

DLPソリューションの種類と選定基準:従来型DLPとAI画面セキュリティを比較

エンタープライズのセキュリティ予算のかなりの部分がDLPソリューションに投じられています。しかし、DLPを導入している組織でもデータ侵害は発生し続けています。本記事では、従来型DLPソリューションが実際に何をカバーするか、AIを活用した画面セキュリティが根本的に異なるアプローチを取る理由、そしてこの2つがどのように連携できるかを詳しく解説します。